Rechnungshof-Jahresbericht: Managementfehler und dubiose Beschlüsse bei Dataport Phoenix

Sechs Seiten nimmt sich der Rechnungshof, um in seinem Jahresbericht die Bilanzanalyse Dataport 2024 (PDF)(öffnet im neuen Fenster) darzustellen. Auf den Seiten 75 bis 81 übt er dabei teils mit deutlichen Worten Kritik am Management von Dataport.
Nach Prüfung unter Einbeziehung der vergangenen Jahre ergibt sich demnach ein massiver Fehlbetrag bei der Anstalt des öffentlichen Rechts (AöR), die unter anderem von den Bundesländern Hamburg, Bremen, Schleswig-Holstein, Sachsen-Anhalt, Niedersachsen und Mecklenburg-Vorpommern getragen wird. Managementfehler und dubiose Entscheidungen verursachten hohe Millionenbeträge an Schaden für die beteiligten Länder.
Open-Source-Auftrag per Staatsvertrag
Von der schleswig-holsteinischen Regierung aus SPD, Grünen und Südschleswigschem Wählerverband erhielt die AöR 2012 den Auftrag, die Open-Source-Strategie aus dem Koalitionsvertrages umzusetzen, mit dem Ziel, das Bundesland digital souverän aufzustellen. Dazu sollte eine Suite aus erfolgreichen und stabilen OSS-Tools kombiniert und gemeinsam vermarktet werden (Univention, OpenXchange, Xwiki, Openproject, Nextcloud, Matrix, Jitsi). Doch bereits nach wenigen Jahren mehrte sich die Kritik an Dataport.
Vor allem nach einem Artikel im Linux-Magazin(öffnet im neuen Fenster) wuchs das öffentliche Interesse an dem seltsamen Gebaren von Dataport. Die AöR konnte kaum Ergebnisse nachweisen, verbrannte aber Millionen an Steuergeldern, so die allgemeine Wahrnehmung.
Erfolgreich ohne Dataport: Wenn der Auftraggeber aussteigt
Schleswig-Holstein wurde es irgendwann zu bunt, man zog die Reißleine, stieg aus dem Projekt aus und wurde ohne Phoenix zum deutschen Open-Source-Musterland. Die Software, die einst ein Zugpferd werden sollte ist heute praktisch tot, schreibt auch der Rechnungshof:
"Das Geschäftsjahr 2024 schloss Dataport dann im Wesentlichen aufgrund der wirtschaftlich negativen Entwicklung beim Programm Phoenix / Produkt dPhoenix (im Folgenden Phoenix) mit einem deutlichen Fehlbetrag ab."
Phoenix-Investitionen als Anlagevermögen gebucht, 90 Prozent Fremdkapital, eine halbe Milliarde Schulden
Nach einem positiven Ergebnis 2023 stürzte das Betriebsergebnis 2024 um gut 50 Millionen Euro auf einen Verlust von fast 24 Millionen ab: "Ursächlich dafür waren insbesondere als sonstige betriebliche Aufwendungen gebuchte Abgänge selbsterstellten Anlagevermögens in Höhe von 36,5 Millionen Euro." Die Fremdkapitalquote stieg auf 90 Prozent, der Verschuldungsgrad auf 908 Prozent, die Verschuldung ("bilanzielle Schulden") stiegen auf über eine halbe Milliarde Euro. Wenig überraschend brach demzufolge die Liquidität von Dataport ein.
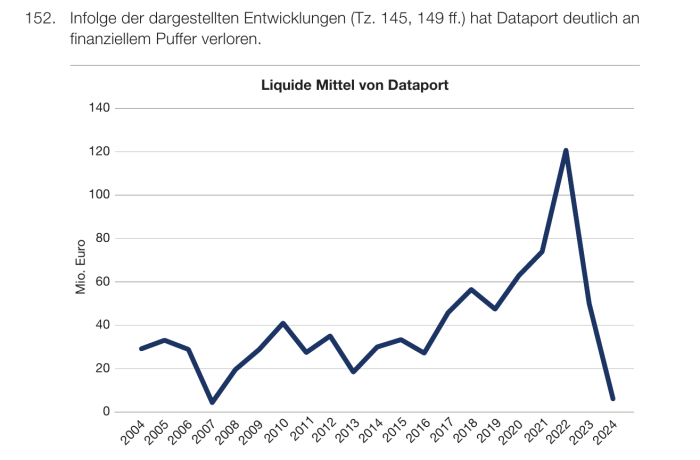
Laut Dataport-Staatsvertrag muss die AöR den Verwaltungsrat eigentlich hinreichend einbinden, was laut Rechnungshof offenbar nicht ausreichend geschah. Im Gegenteil.
Nach Kritik einfach weniger Daten übermittelt
Als Kritik an den berichteten Kennzahlen aufkam, reduzierte Dataport laut dem Rechnungshofbericht sogar den Umfang der übermittelten Daten:
"Dataport unterrichtet den Verwaltungsrat zwar regelmäßig über die Entwicklung festgelegter Unternehmenskennzahlen (...) Bereits in den Vorjahren hatte der Rechnungshof aber festgestellt, dass einige dieser berichteten Kennzahlen nur begrenzt aussagekräftig sind. Er hatte Beispiele für mögliche Änderungen vorgeschlagen, die jedoch nicht aufgegriffen wurden. Die Anzahl der in den Vorjahren berichteten Kennzahlen wurde sogar noch reduziert."
Auch wenn der Rechnungshof klarstellt, dass Dataport seinen Informationspflichten vermutlich ausreichend nachgekommen sei, erscheint solch ein Verhalten doch gerade zusammen mit den geschilderten Buchungstricks als Anlass zur Sorge.
"Systematisches Controlling wäre eine Grundlage gewesen"
Vor allem aufgrund der Tatsache, dass Dataport "finanzielle Risiken deutlich unterschätzt" habe, wäre das "systematische Controlling der finanziellen Aufwände und Risiken von IT-Vorhaben" eine "Grundlage" gewesen. Auch hier wird die Kritik des Rechnungshofs ungewöhnlich deutlich: "Die Entwicklungen bei Phoenix haben dies in negativer Hinsicht eindrücklich belegt."
2024 fand offenbar eine Sitzung des Verwaltungsrates statt, in deren Vorfeld Phoenix trotz 140 Millionen Euro Ausgaben seitens Dataport stets als "wirtschaftlich tragfähig" geschildert wurde. "In der Sitzung wurden dann die für eine uneingeschränkte Fortsetzung von Phoenix erforderlichen Mittel gegenüber dem Business Case zusätzlich auf 100 Mio. Euro geschätzt."
Von Anfang an nicht wirtschaftlich geplant?
"Dieser Betrag zeigt, dass die Aufwände und Risiken für Phoenix zuvor deutlich unterschätzt worden waren und Phoenix unter realistischen Annahmen von Beginn an nicht wirtschaftlich geplant worden war,"obwohl, wie der Rechnungshof ausdrücklich anführt, Dataport laut "§ 11 des Dataport-Staatsvertrags nach kaufmännischen Grundsätzen und wirtschaftlichen Gesichtspunkten geführt" werden müsse.
Doch es sollte noch schlimmer kommen. 2024 erfolgte eine "Überplanung" von Phoenix, Verträge (etwa mit Baden-Württembergs Schulen) wurden abgeschlossen, ohne sie satzungsgemäß dem Verwaltungsrat zur Befassung und Entscheidung vorzulegen. Dataport und der Rechnungshof sind hier unterschiedlicher Meinung, was den Staatsvertrag und die Pflicht zur Beteiligung des Verwaltungsrates angeht.
Verträge schließen, ohne Leistungen erbringen zu können?
"Letztlich konnten die für September 2024 (...) vertraglich vereinbarten Leistungen von Dataport nicht vertragsgemäß erbracht werden,"so der Rechnungshof, der auch die Informationsstrategie von Dataport kritisiert und die AöR auffordert, zukünftig "bei großen IT-Vorhaben künftig engmaschiger zu informieren."Im konkreten Fall sei mit "finanziellem Aufwand" zur "Auflösung der vertraglichen Verpflichtungen" in Millionenhöhe zu rechnen.
Als schallende Ohrfeige muss der im Absatz 165 aufgeführte Hinweis des Rechnungshofes gewertet werden, vor allem nach Anführung von § 11 oben (Führung nach kaufmännischen Grundsätzen und wirtschaftlichen Gesichtspunkten):
"Unter Berücksichtigung eines gerade bei Innovationsprojekten hinsichtlich erforderlicher Lernprozesse benötigten angemessenen Spielraums hat der Rechnungshof Dataport aufgefordert, Verträge nur abzuschließen, wenn deren Chancen und Risiken hinreichend analysiert und bewertet worden sind."
Steuerungsmängel verursachen wirtschaftliche Schäden
Der Rechnungshof attestiert dementsprechend bei Dataport Phoenix "gravierende Steuerungsmängel und zu erwartende wirtschaftliche Schäden". Das Projekt war demnach "mit wirtschaftlichen und finanziellen Risiken verbunden sowie als Produkt noch nicht wettbewerbsfähig" – anders als es von Dataport stets beworben wurde (siehe Artikel im Linux-Magazin).
Dazu kamen laut Rechnungshof "zahlreiche gravierende Mängel bei der wirtschaftlichen, finanziellen, organisatorischen und inhaltlichen Steuerung (...), auch mangelhafte Dokumentation sowie ein unzureichendes Risikomanagement". Als dann maßgebliche Träger wie das Land Schleswig-Holstein ausstiegen, "u. a. aufgrund von Verzögerungen und fehlenden Sicherheitskonzepten", waren geplante Erlöse nicht mehr realistisch.
Kostspieliger Personalaufbau als Befreiungsschlag
Ein Befreiungsschlag mit massivem Personalaufbau gelang nicht, führte bei Phoenix nur zu 70 Prozent mehr Kosten und verpuffte weitgehend wirkungslos. "Bis ins Jahr 2024 hinein kamen so bei Dataport zahlreiche gravierende Mängel im Zuge der wirtschaftlichen, finanziellen, organisatorischen und inhaltlichen Steuerung von Phoenix zutage", die nachhaltige wirtschaftliche Schäden für die Bundesländer gebracht hätten.
Mangelhaft eingehaltene Kontrollmechanismen
Vor allem die fehlenden oder nicht eingehaltenen Kontrollmechanismen werfen weitere Fragen auf, laut Rechnungshof konnten sie schlicht nicht wirken: "Im Jahr 2022 entschied der Vorstand, die Prüfung von Phoenix durch die Innenrevision zu verschieben. Im Ergebnis erfolgte diese Prüfung dann erst ab Mitte Oktober 2024 – und damit deutlich zu spät."
Zu dem Zeitpunkt hätte man wohl noch gegensteuern können. Heute wisse man, so der Bericht, dass die zeitliche Nähe zu den unmöglichen Vertragsabschlüssen in Baden-Württemberg nahelege, dass die "Überplanung von Phoenix mit dem Ergebnis erheblicher technischer Defizite" von Dataport "auf einer zumindest nicht ausreichenden Informationsbasis" geschlossen worden sei.
Fragen nach der Sorgfaltspflicht
"Dies wirft Fragen zur Beachtung der erforderlichen Sorgfalt auf", urteilt der Rechnungshof und fordert den Verwaltungsrat auf, "die Vorgänge bei Phoenix rund um die Vertragsabschlüsse (...) und die damit verbundenen Verantwortlichkeiten auch im Hinblick auf mögliche Sorgfaltsmängel zu klären."
Die geprüften Stellen der Verwaltung haben das zugesagt und verweisen darauf, dass "nach ihrer Auffassung die technische Entwicklung von Phoenix grundsätzlich richtig aufgesetzt und grundlegende Mängel in der Architektur nicht festgestellt worden seien. Phoenix sei jedoch mit wirtschaftlichen und finanziellen Risiken verbunden geblieben und als Produkt daher nicht tragfähig gewesen."
Der Autor meint
Wer das Projekt Phoenix aka die dPhoenix Suite länger verfolgt hat, musste früher oder später zu dem Verdacht kommen, dass der Hersteller offenbar Open Source nicht richtig verstanden hatte. Dataports Verantwortliche hatten offenbar stets eher die zweite Umsatzmilliarde im Visier, als einen wertvollen Beitrag zur Open-Source-Landschaft der deutschen Verwaltung zu leisten.(öffnet im neuen Fenster) Dass der initiale Auftraggeber dann frustriert ausstieg, heute aber – ohne Dataport Phoenix – Vorreiter und Aushängeschild der Open-Source-IT Deutschlands wurde, spricht Bände.
Zwar haben sicher einige Stellen, vor allem aber die im Projekt Phoenix beteiligten Open-Source-Firmen, von den Investitionen durch Dataport profitiert. Derlei mag als positive Wirtschaftsförderung gesehen werden, fraglich ist dabei jedoch, wer die beteiligten Firmen ausgewählt hat, nach welchen Kriterien und warum gerade sie und nicht auch Konkurrenten bedacht wurden. Von Code, den Dataport selbst erstellt hat (Glue Code, um die Komponenten der Suite aneinander anzubinden), ist auch heute, Millionen Euro später, keine Spur zu sehen.
Ohne Dataport wohl auch kein Zendis
Dataport ist raus aus der Nummer, und das ist vermutlich auch gut so, schade um das viele Geld. Ebenfalls schade ist, wie wenig Messbares am Ende dabei verblieben ist. Einzig der Fork Opendesk, den das Zentrum für digitale Souveränität in Bochum (Zendis; Eigenschreibweise: ZenDIS) international erfolgreich weiterführt, dürfte von den Aktionen der norddeutschen Behörde profitiert haben.
Ob das so auch möglich geworden wäre, hätte Dataport nicht so viele engagierte Strategen und Planer massiv verärgert?
Auf jeden Fall zeigt das Zendis(öffnet im neuen Fenster) immer wieder, mit Opencode(öffnet im neuen Fenster) oder jüngst Container.gov.de(öffnet im neuen Fenster), wie wertvoll strategisch sinnvoll geplante und mit viel Open-Source-Know-how eingesetzte Steuermittel wirken können.
Wo Dataport der Ruf der Steuergeldverschwendung vorauseilte, genießt das Zendis, das weit weniger Mittel zur Verfügung hat, seinen Sympathievorteil als OSS-Arbeitsmuskel der Verwaltung.
Markus Feilner(öffnet im neuen Fenster) ist Berater für Open-Source-Strategien aus Regensburg. Seit dem Jahr 1994 arbeitet er mit Linux, seit 2000 mit eigener Firma, die sich auf die OSI Layer 8 bis 11 spezialisiert hat. Er war stellvertretender Chefredakteur des Linux-Magazins und der Heise iX sowie Team Lead Documentation bei Suse.
- Anzeige Hier geht es zu Linux: Das umfassende Handbuch bei Amazon Wenn Sie auf diesen Link klicken und darüber einkaufen, erhält Golem eine kleine Provision. Dies ändert nichts am Preis der Artikel.