Fritzbox: AVM bestätigt Angriffe auf Router und gibt Entwarnung

Die Community von Heise.de(öffnet im neuen Fenster) und andere Menschen berichten vermehrt von merkwürdigen Anmeldeversuchen an ihre Fritzboxen. Auch AVM bestätigt das auf offizieller Seite und gibt direkt eine Entwarnung.
Grundsätzlich kann gesagt werden, dass Fritzboxen in Werkseinstellungen sicher sind. Auch aktiviert der Router nach einigen Fehlversuchen eine Zeitsperre. Es ist entsprechend sehr unwahrscheinlich, dass ein solcher Angriff Erfolg hat.
Laut Hersteller sind das Credential-Stuffing-Attacken, die in dieser Form bei vielen Routern normal sind, sobald sie im Internet sichtbar werden. "Es handelt sich dabei um erfolglose Anmeldeversuche, also Rateversuche", schreibt AVM in einem News-Update(öffnet im neuen Fenster).
Bei Credential Stuffing werden im Prinzip im Netz verbreitete Listen mit bereits unsicheren und geknackten Account-Passwort-Kombinationen genommen und für die Anmeldung bei Online-Diensten durchprobiert. Das ist im Grunde eine Brute-Force-Attacke, bei der die Erfolgswahrscheinlichkeit höher ist.
Sicherheit der eigenen E-Mail-Adresse checken
Kunden können testen, ob ihre Accounts mit dem dazugehörigen Passwort sicher sind. Webseiten wie Haveibeenpwned.com(öffnet im neuen Fenster) bieten eine Suchanfrage an, die eingegebene E-Mail-Adressen mit öffentlich bekannten Listen vergleichen und alle problematischen Sicherheitsrisiken auflisten, sofern vorhanden.
Die Golem.de-Community hat auch Login-Versuche festgestellt, in der andere häufig genutzten Accountnamen neben E-Mail-Adressen ausprobiert wurden – darunter admin und andere Begriffe wie wdp, wirsnet und judslesens.
In diesem konkreten Fall wird die nach außen hin offene Anmeldeschnittstelle der Fritzbox angegriffen. Die Aufrufe stammen von der IP-Adresse 185.232.52.55, die laut Heise wohl bereits häufiger durch solches Vorgehen aufgefallen ist.
Fritzbox ist ab Werk nicht davon angreifbar
Ob die eigene Fritzbox von diesem Standort aus ebenfalls fokussiert wurde, können Anwender in der Benutzeroberfläche des Routers nachverfolgen – im lokalen Netzwerk typischerweise erreichbar über die URL fritz.box. Das Gerät notiert Login-Versuche im Menüpunkt Ereignisse, der unter dem Reiter System zu finden ist. In der obigen Drop-Down-Liste muss dann entweder nach allen Einträgen oder Systemeinträgen gefiltert werden.
Anzeige
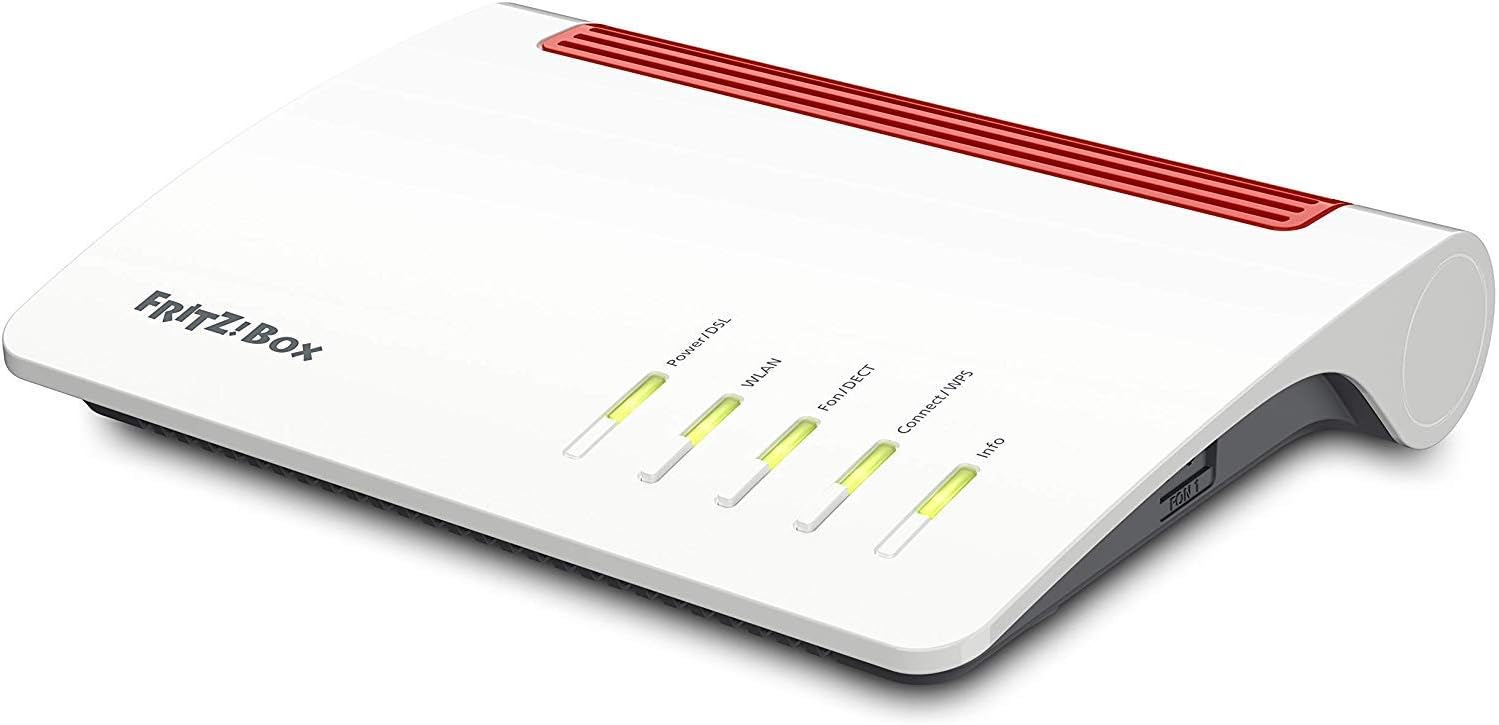
AVM FRITZ! Box 7590 WLAN AC+N Router (DSL/VDSL,1.733 MBit/s (5GHz) & 800 MBit/s (2,4 GHz), bis zu 300 MBit/s mit VDSL-Supervectoring 35b, WLAN Mesh, DECT-Basis, Media Server, geeignet für Deutschland)
Wenn Sie auf diesen Link klicken und darüber einkaufen, erhält Golem eine kleine Provision. Dies ändert nichts am Preis der Artikel.
Sicher sind Fritzboxen, die sowieso nicht mittels HTTPS oder FTP im Internet sichtbar sind. Das ist standardmäßig deaktiviert, was allen, die das nicht aktiv eingestellt haben, Entwarnung gibt. Zu finden ist die Funktion unter dem Reiter Internet im Menüpunkt Freigaben. Anschließend wird der Tab Fritzbox-Dienste angewählt.
Es ist sinnvoll, zunächst das Passwort auf ein anderes sicheres Kennwort zu wechseln, sobald das auffällige Verhalten festgestellt wurde. Dann funktioniert der Credential-Stuffing-Ansatz nicht mehr und die Fritzbox sollte sicher sein. Wem das nicht reicht: Die Freigabe über HTTPS und FTP kann jederzeit deaktiviert werden.
Nachtrag vom 2. März 2021, 8:19 Uhr
Wir haben den Artikel noch einmal mit weiteren Informationen angepasst und klargestellt, dass die Angriffe kaum erfolgsversprechend sind. Auch haben wir die Information ergänzt, dass für die Angriffe neben E-Mail-Adressen auch andere Kontonamen durchprobiert werden.
- Anzeige Hier geht es zur AVM Fritzbox 7590 AX bei Amazon Wenn Sie auf diesen Link klicken und darüber einkaufen, erhält Golem eine kleine Provision. Dies ändert nichts am Preis der Artikel.