Angeblicher BKA-Trojaner: Eco-Verband schaltet Hotline zu erpresserischer Malware (U)

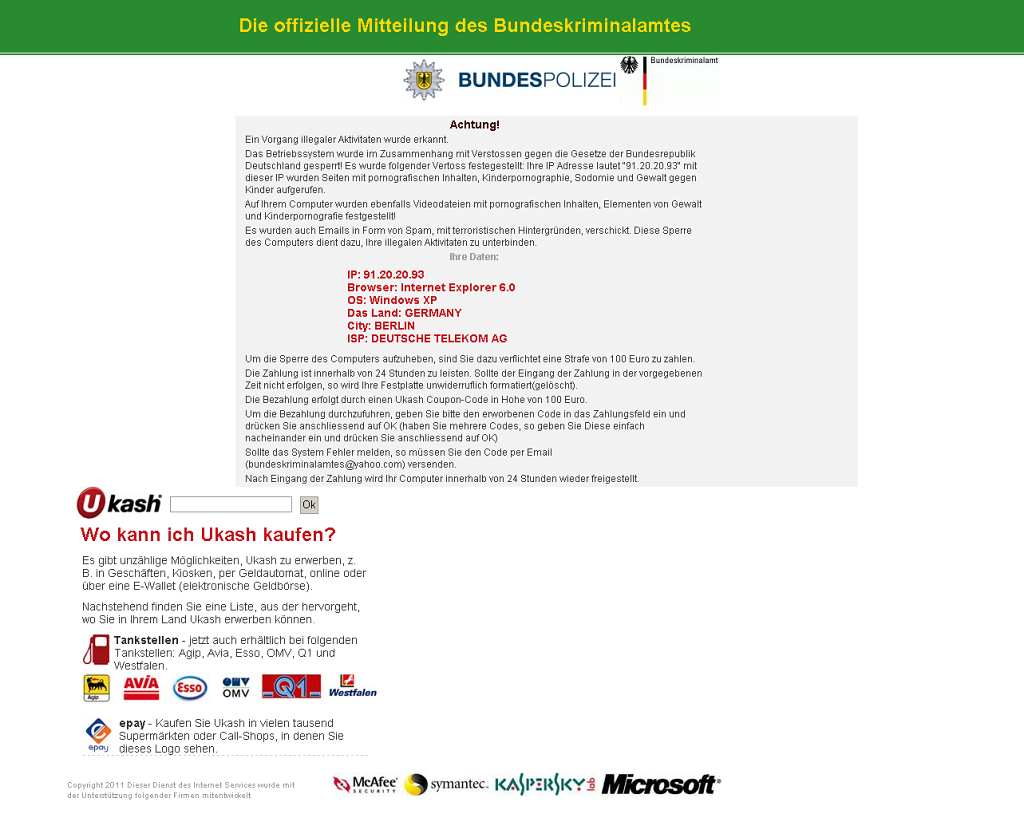
Mindestens seit Ende März 2011 verbreitet sich eine Kombination aus Schadprogrammen, die den Zugriff auf Windows-PCs sperrt. Aus dem Blog des Antivirenherstellers Avira(öffnet im neuen Fenster) geht hervor, dass dabei auch weitere Malware nachgeladen wird. Eines der Programme ersetzt die Windows-Shell – die normalerweise das Programm explorer.exe ist – durch eine angebliche Warnmeldung des Bundeskriminalamts, die dem Benutzer von Kinderpornografie bis Terror-E-Mails alle möglichen Schandtaten vorwirft.
Die Lösung: Über den Onlinebezahlservice UKash soll eine "Strafe von 100 Euro" bezahlt werden, sonst werde sogar die Festplatte gelöscht. Ob die Bezahlung hilft oder der Benutzer auch danach noch von dem Schädling und seinem nachgeladenen Code gequält wird, ist nicht bekannt.
Zwar erkennen alle gängigen Virenscanner die Malware seit Wochen, anscheinend gehen bei den Ermittlungsbehörden aber immer mehr Anfragen ein. So warnt nun beispielsweise die Polizeidirektion Hildesheim mit einer Pressemitteilung vor dem Betrugsversuch(öffnet im neuen Fenster) und beteuert: "Eine Verbindung zu oben genannten Behörden und Firmen besteht nicht.". In Niedersachsen sind der Mitteilung zufolge schon 100 Fälle bekanntgeworden, stündlich kommen neue Anzeigen dazu.
Der Verband eco hat deshalb in Zusammenarbeit mit dem Bundesamt für Sicherheit in der Informationstechnik (BSI) die Webseite Botfrei.de(öffnet im neuen Fenster) aktualisiert, wo sich Anleitungen zum Entfernen des Schädlings finden. Zusätzlich gibt es unter der Nummer 0231 189 26 50 eine Hotline, die werktags von 9 bis 21 Uhr besetzt ist.
Während eco mit dem "Anti-Botnet Beratungszentrum" unter anderem den sinnvollen Scan eines Rechners mit einer kostenlosen Boot-CD von Kaspersky empfiehlt(öffnet im neuen Fenster), enthält die "Anleitung für Experten" (PDF(öffnet im neuen Fenster)) nur den Hinweis, den Shell-Eintrag in der Registry im abgesicherten Modus wieder auf "explorer.exe" zu setzen. Damit ist der Zugriff auf den Rechner zwar wieder möglich – dass die Schadprogramme danach aber immer noch vorhanden sind und tunlichst entfernt werden sollten, erklärt die Anleitung jedoch nicht.
Nachtrag vom 26. April 2011, 15:15 Uhr
Das Beratungszentrum hat seine Anleitung zum manuellen Entfernen des Schädlings aktualisiert. Sie enthält nun den Hinweis, dass die Malware nach einem Neustart des Rechners mit einem Virenscanner zu entfernen ist.
- Anzeige Hier geht es zu Hacking & Security: Das umfassende Handbuch bei Amazon Wenn Sie auf diesen Link klicken und darüber einkaufen, erhält Golem eine kleine Provision. Dies ändert nichts am Preis der Artikel.