Qubes isoliert Applikationen per Virtualisierung

Geht es nach dem Sicherheitskonzept von Qubes(öffnet im neuen Fenster), sollen künftig potenziell gefährliche oder besonders sicherheitsrelevante Applikationen in ihren eigenen virtuellen Maschinen laufen. Durch die strikte Trennung kann aus den virtuellen Maschinen kein Schadcode auf das System gelangen. Mit den integrierten Sicherheitsstufen können auch die Zugriffe der virtuellen Maschinen untereinander reguliert werden.
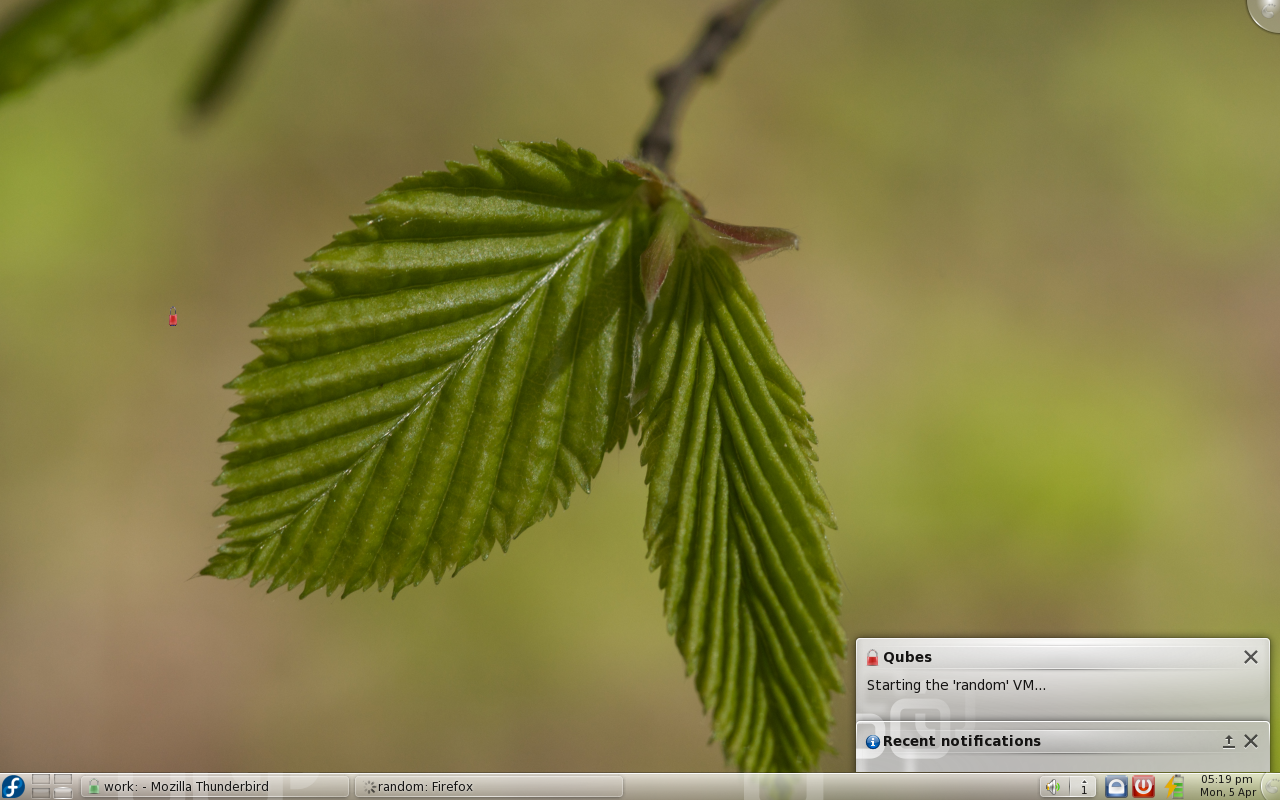
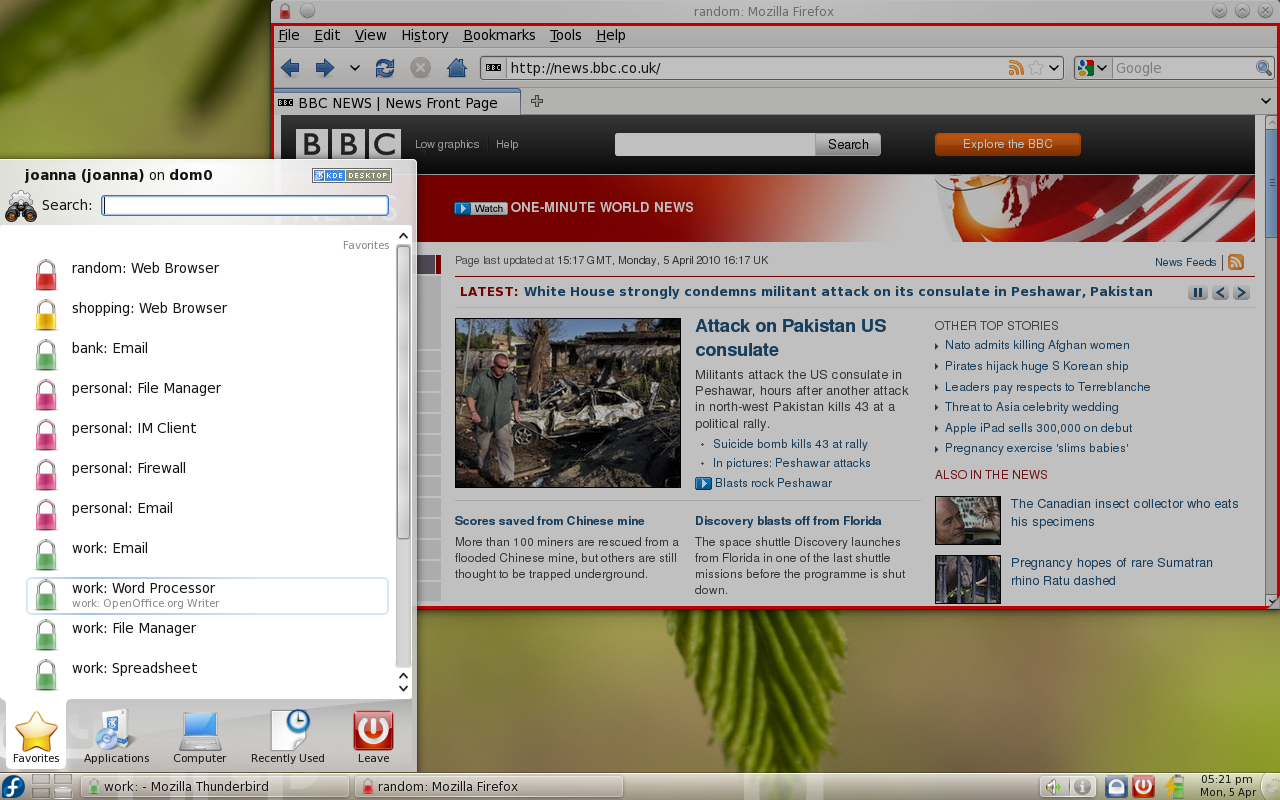
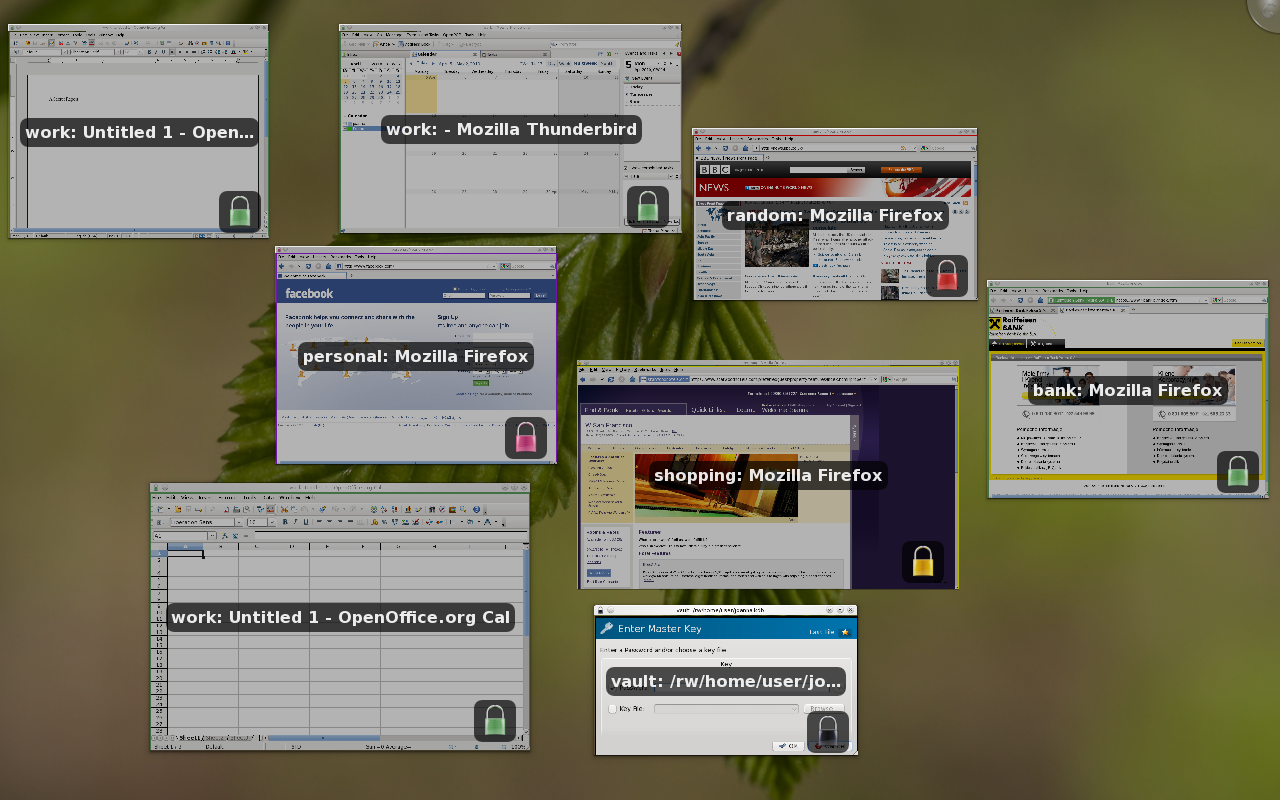
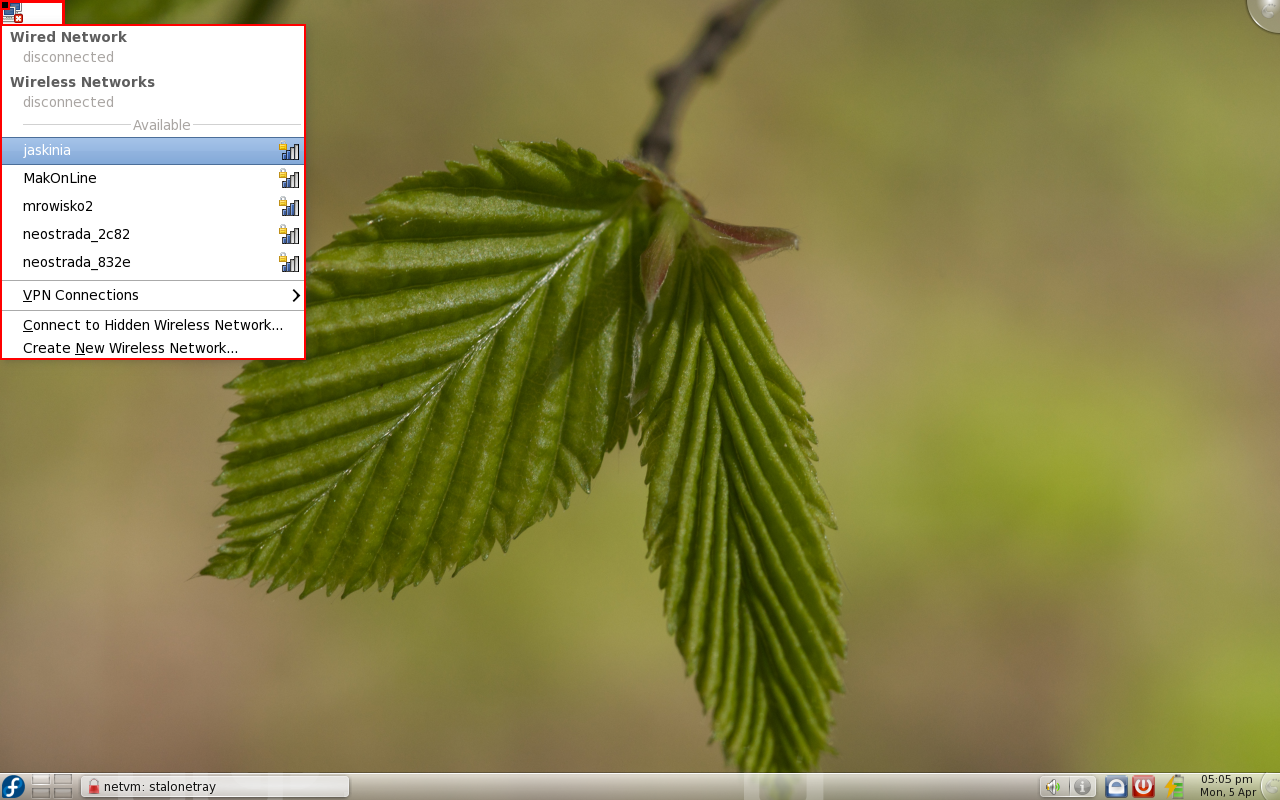
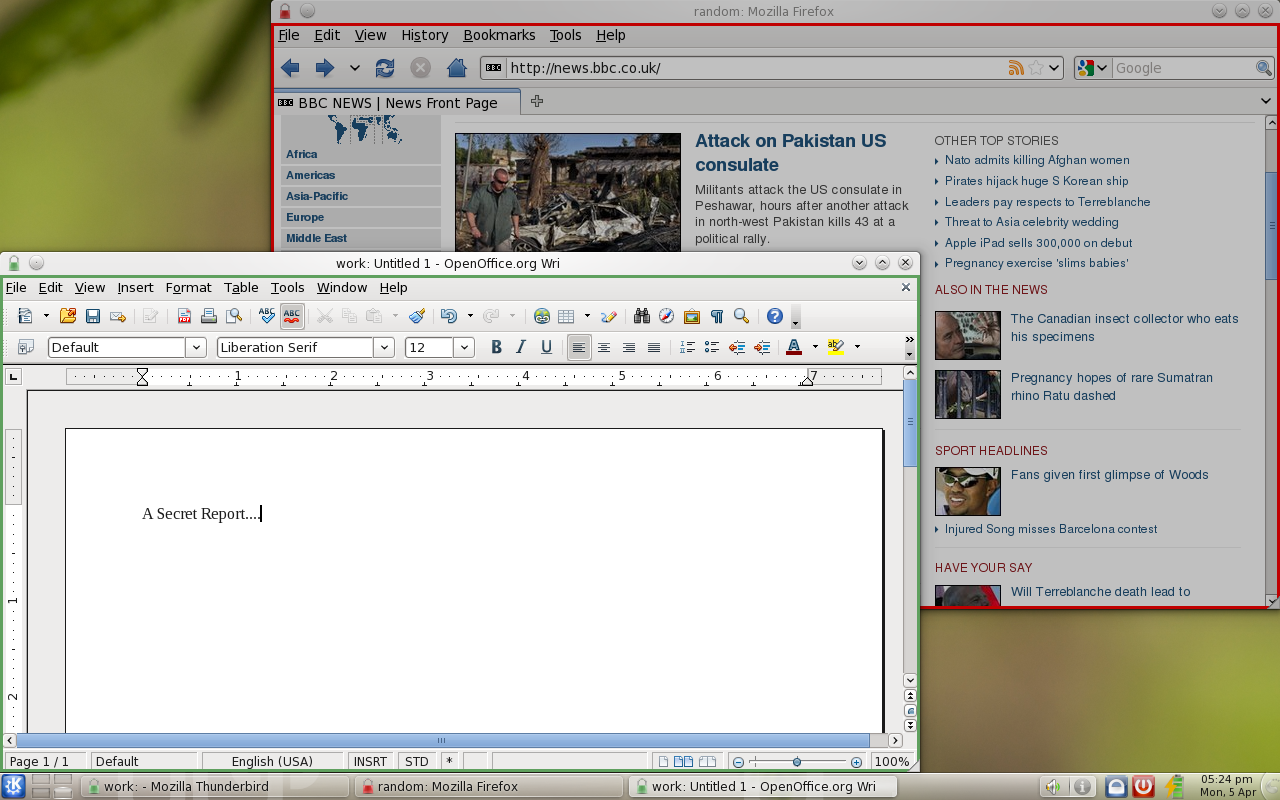
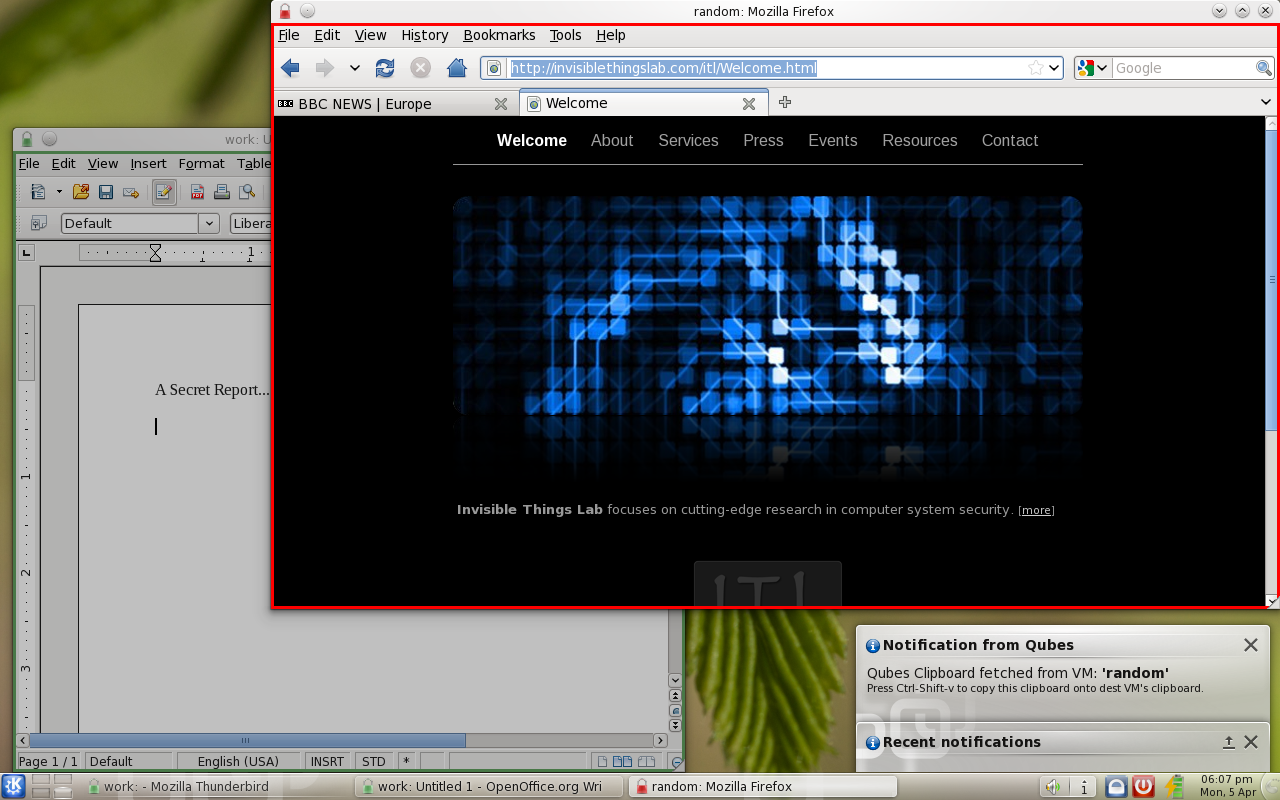
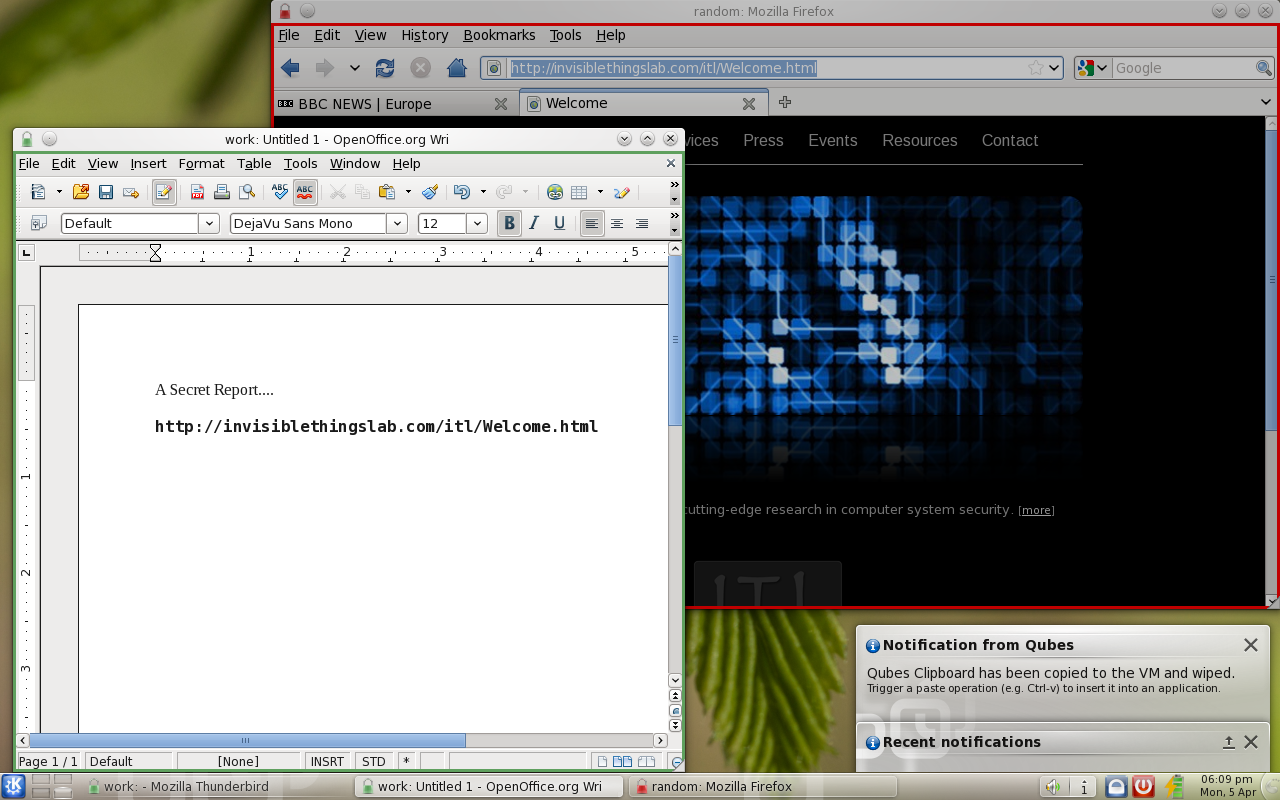
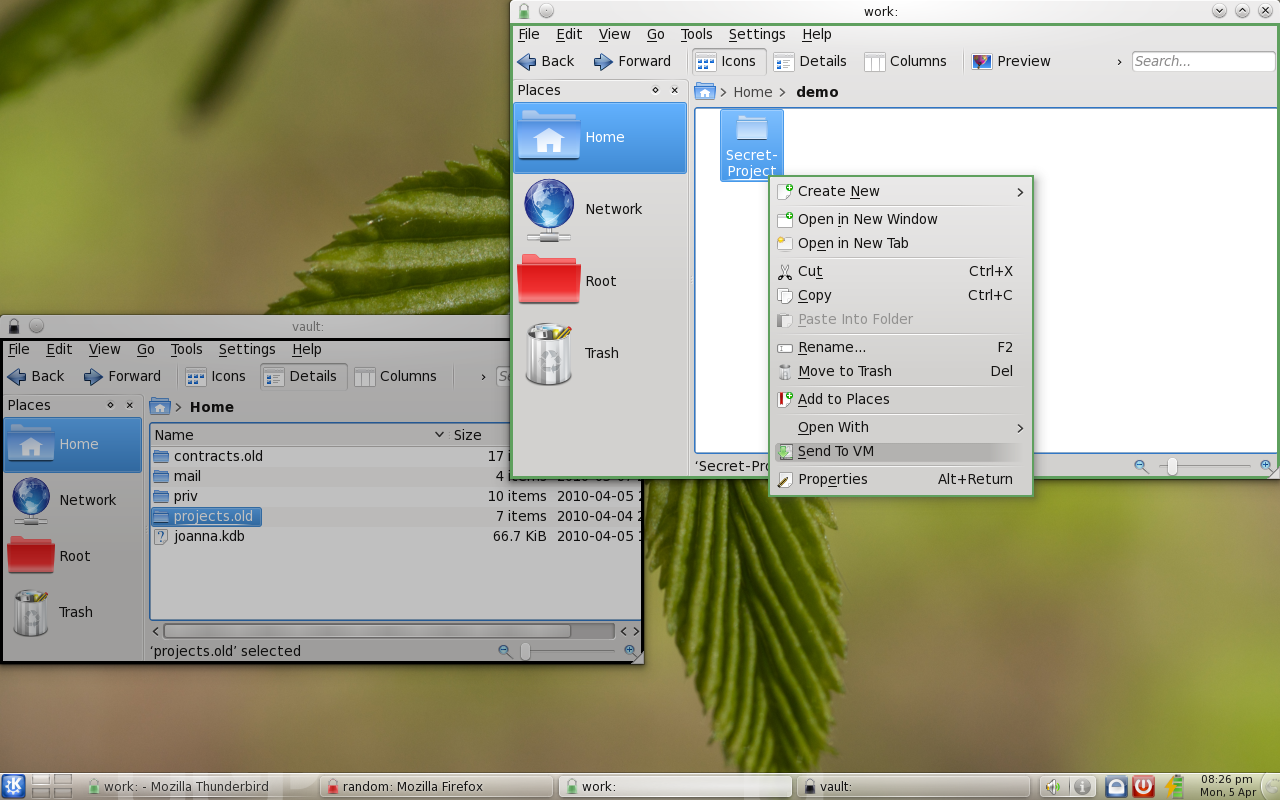
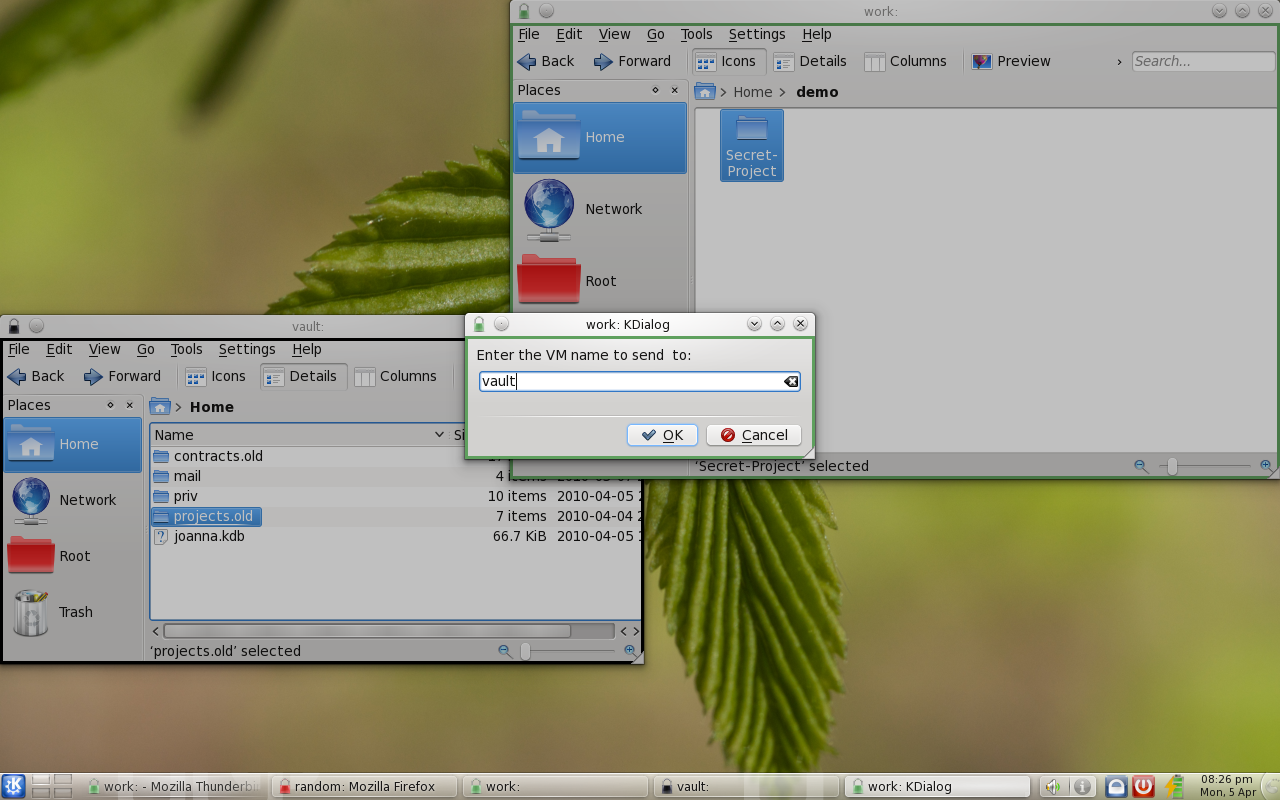
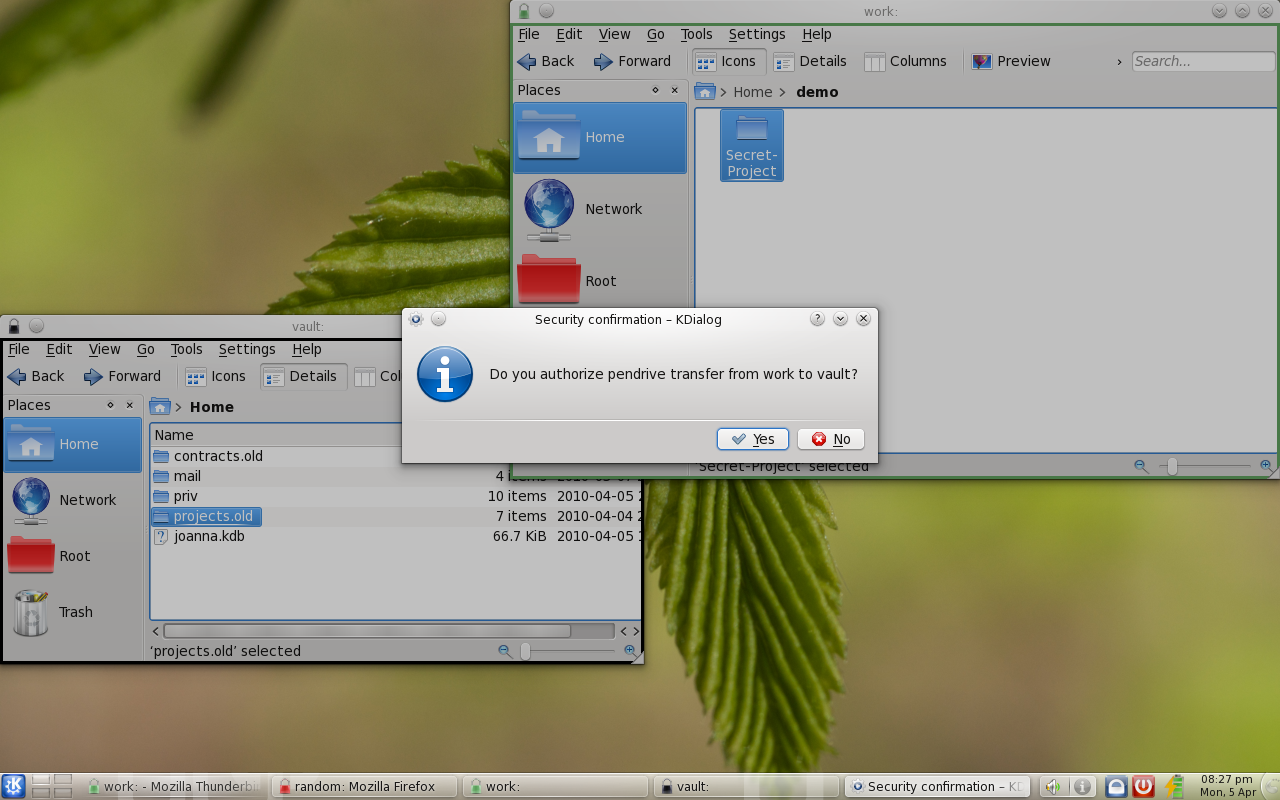
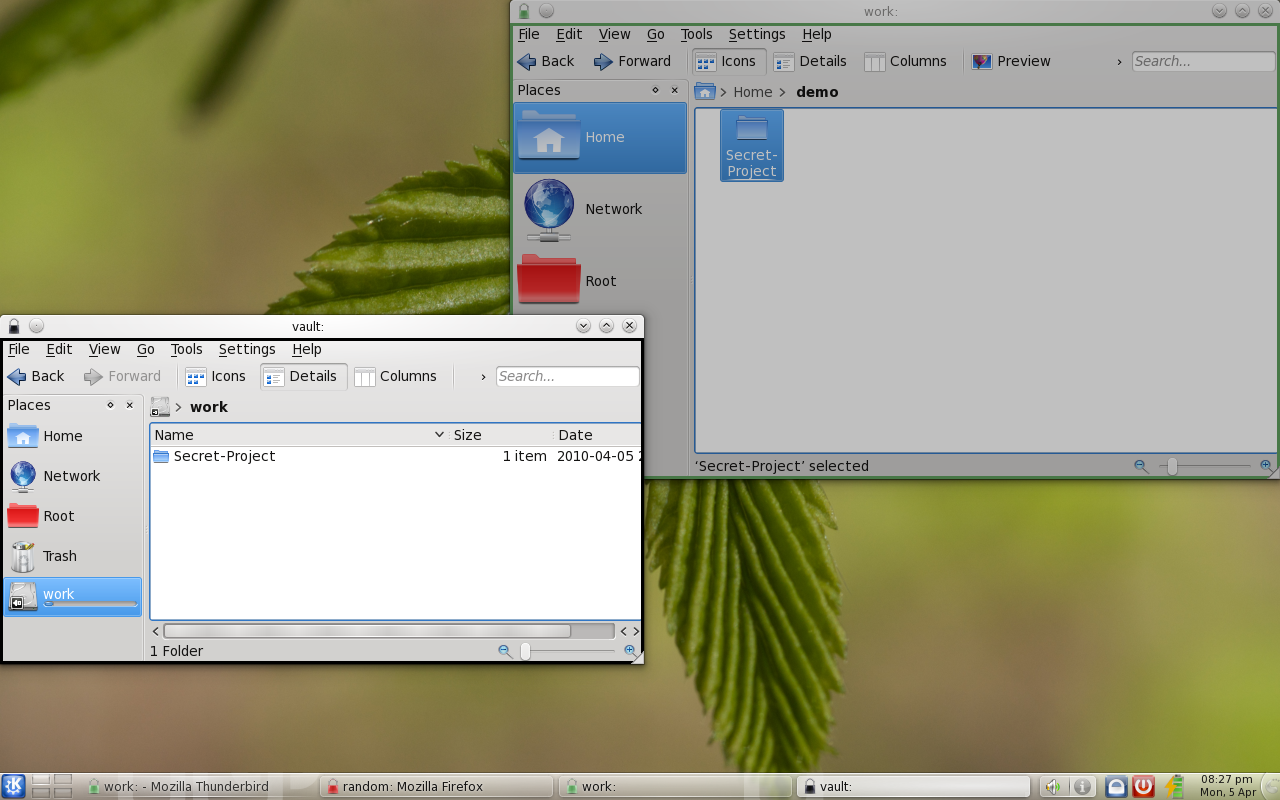
Qubes setzt dabei auf quelloffene Software, als Hypervisor ist Xen vorgesehen, für den Betrieb einer Applikation mit grafischer Oberfläche soll in den einzelnen virtuellen Maschinen ein Mini-Linux mit einem angepassten X-Server laufen.

Selbst Netzwerktreiber könnten in den abgeschotteten VMs betrieben werden, so Joanna Rutkowska von der Firma Invisible Things Lab. Andere Anwendungsmöglichkeiten wären einzelne VMs mit Browsern für Onlineshopping oder Banktransaktionen. Jede VM kann mit verschiedenen Sicherheitsstufen versehen werden. Zwischen den einzelnen VMs sollen Daten auch per Copy-and-Paste oder SCP ausgetauscht werden können. Das Konzept stellen Rutkowska und ihr Kollege Rafal Wojtczuk in einem PDF(öffnet im neuen Fenster) vor.
Qubes wird von den Entwicklern bislang noch als Release 1 Alpha 1 bezeichnet. Die Software selbst ist Open Source und soll dies auch bleiben, zusätzliche Dienste zu Qubes will die Firma aber kostenpflichtig bereitstellen. Eine Anleitung zur Installation von Qubes unter Fedora 12 bietet das entsprechende Wiki(öffnet im neuen Fenster), der Quellcode(öffnet im neuen Fenster) kann per Git heruntergeladen werden.
- Anzeige Hier geht es zum Handbuch für Softwareentwickler bei Amazon Wenn Sie auf diesen Link klicken und darüber einkaufen, erhält Golem eine kleine Provision. Dies ändert nichts am Preis der Artikel.